DDoS-Protection
Angriffsverkehr raus,
echter Verkehr rein
DDoS-Angriffe sind mit geringem Aufwand durchzuführen und treffen jeden, dessen Erreichbarkeit zählt. Unser Schutz leitet den Angriffsverkehr in externe Scrubbing-Center um, filtert ihn dort heraus und liefert den produktiven Verkehr weiter aus.
Schutz vor Überlastangriffen
Wie unsere DDoS-Abwehr arbeitet
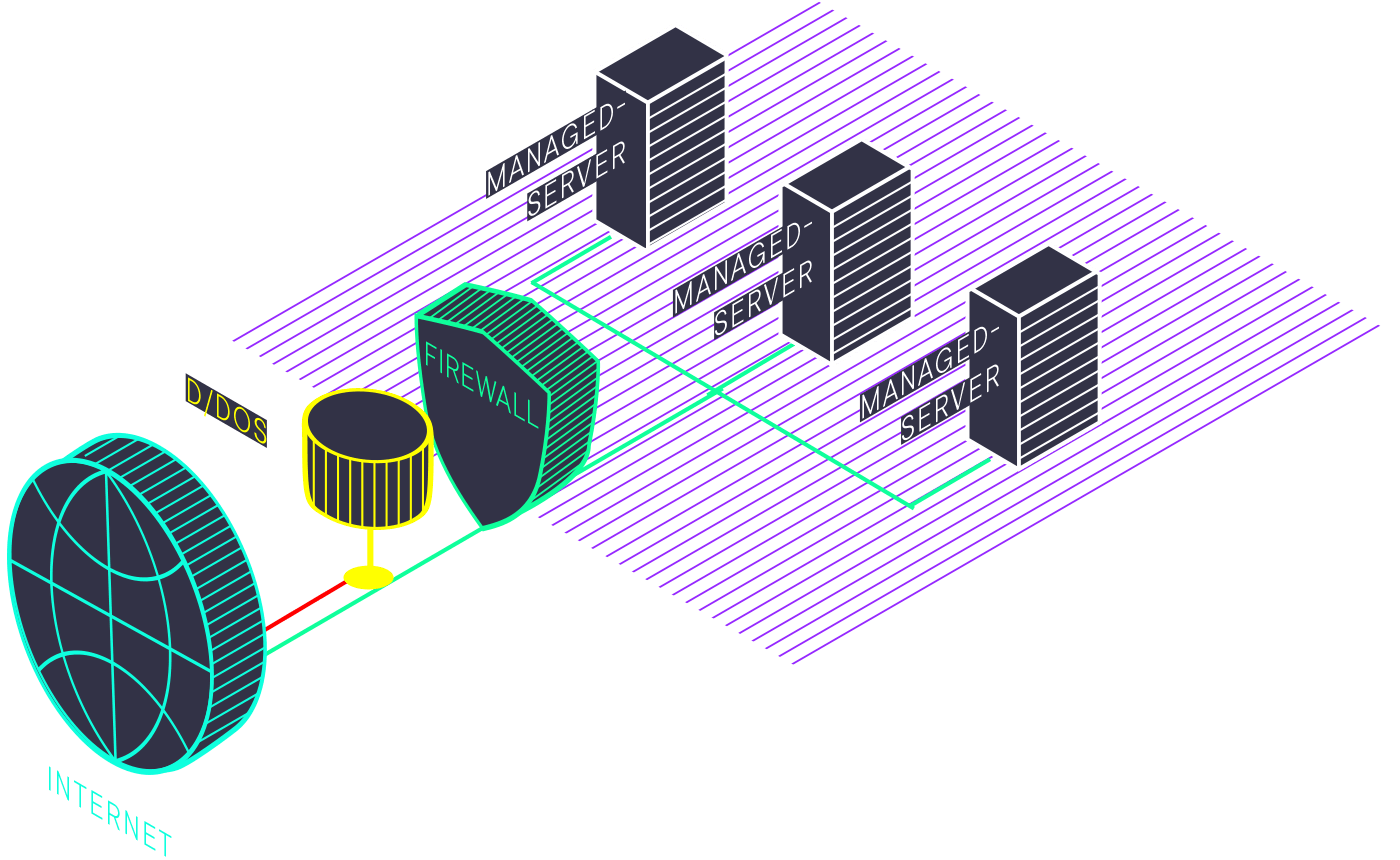
Online-Anwendungen, E-Commerce-Lösungen, Portale von Bund, Ländern und Kommunen, aber auch Webpräsenzen mit hohen Besucherzahlen oder von öffentlichem Interesse sind beliebte Ziele von Cyber-Angriffen, zu denen auch DDoS-Attacken zählen. Diese Angriffe werden mit vergleichsweise geringem Aufwand durchgeführt: Eine Datenflut auf das Ziel überlastet die Infrastruktur und verhindert die Auslieferung.
Unser breitbandiger DDoS-Schutz leitet den Angriffsverkehr auf externe „Scrubbing-Center" um. Dort wird schadhafter Traffic herausgefiltert, sodass der produktive Traffic weiterhin ausgeliefert werden kann. Wir bieten einen vorfallbasierten Schutz, der nur im Angriffsfall aktiv wird – alternativ lässt er sich auf einen durchgehenden „always on"-Schutz umstellen.
Auch für verschlüsselten Verkehr
Web-DDoS-Schutz für HTTPS
Ein wachsender Teil der Angriffe läuft über TLS-verschlüsselte Verbindungen und ist damit für eine reine Volumenfilterung unsichtbar. Unser Web-DDoS-Schutz erkennt und wehrt DDoS-Angriffe auch auf HTTPS-Verkehr ab.
Welche Verfahren in deinem Fall greifen, hängt von der Angriffsart und von deiner Anbindung ab. Die Schutzbandbreite unserer vorfallbasierten Abwehr liegt bei 100 Gbit/s je IP-Bereich.
- Bogon Filtering
- IP Reputation Filtering
- Protocol Verification
- Stateful TCP Connection Filtering
- IP Rate Limiting
- Statistical Application Protocol Filtering
Preise
Was der DDoS-Schutz kostet
Bei allen Managed Systemen ist der DDoS-Schutz enthalten — in der Cloud, auf betreuten Servern und in der Private Cloud musst du ihn nicht dazubuchen. Beziffert ist er dort, wo er eine eigene Leistung ist: in der Colocation, wo die Systeme dir gehören und wir sie nur beherbergen.
DDoS-Abwehr
- Vorfallbasiert (Colocation) 100 Gbit/s Schutzbandbreite, je IP-Bereich, Filterung und Rückführung des Verkehrs
- 399,00 € / Monat + 199,00 € Einrichtung
- Vorfallbasiert (Cloud) Filterung und Rückführung von schadhaftem Datenverkehr
- Auf Anfrage
- „Always on"-Schutz Durchgehende Filterung statt Aktivierung im Angriffsfall
- Auf Anfrage
- Web-DDoS-Schutz Erkennung und Abwehr auf TLS-verschlüsseltem Verkehr
- Auf Anfrage
Alle Preise netto zzgl. gesetzlicher Umsatzsteuer, Stand Januar 2026.
Passt dazu
Schutz davor und dahinter
Firewall, WAF & NGF
Was die Filterung passiert, trifft als Nächstes auf die Firewall – auf Netzwerk- und auf Anwendungsebene.
Zu Firewall, WAF & NGFContent Delivery Network
Ein CDN fängt Lastspitzen ab und hält Anfragen vom Ursprungssystem fern – auch saisonale.
Zum CDNAnbindung
Wie dein Verkehr ins Rechenzentrum kommt und welche Schutzoptionen daran hängen.
Zur ConnectivityHäufige Fragen zum DDoS-Schutz
Was ist ein DDoS-Angriff?
Ein verteilter Überlastangriff: Viele Systeme erzeugen gleichzeitig eine Datenflut auf ein Ziel, bis dessen Infrastruktur die Last nicht mehr trägt und die Anwendung nicht mehr erreichbar ist. Der Aufwand für den Angreifer ist gering, der Schaden für den Betroffenen kann groß sein.
Auf euren Cloud-Seiten steht „DDoS-Schutz inklusive" — hier steht ein Preis. Was gilt?
Beides, für verschiedene Fälle. Betreiben wir das System, gehört der Schutz dazu: Secure Public Cloud, Private Cloud, Cloud Server und Managed Services bringen ihn mit, ohne Aufpreis. In der Colocation stehen deine eigenen Maschinen in unserem Rechenzentrum — dort ist die Abwehr eine Leistung, die du dazubuchst, und deshalb steht sie hier mit einem Preis. Die Technik dahinter ist dieselbe.
Wie läuft die Abwehr ab?
Der Angriffsverkehr wird auf externe Scrubbing-Center umgeleitet. Dort wird schadhafter Traffic herausgefiltert und vom Ziel ferngehalten, während der produktive Traffic weiterhin ausgeliefert wird. Zum Einsatz kommen unter anderem Bogon Filtering, IP Reputation Filtering, Protocol Verification, Stateful TCP Connection Filtering, IP Rate Limiting und Statistical Application Protocol Filtering.
Was ist der Unterschied zwischen vorfallbasiertem und „always on"-Schutz?
Der vorfallbasierte Schutz wird aktiv, wenn ein Angriff erkannt wird. Beim „always on"-Schutz läuft der Verkehr dauerhaft über die Filterung. Vorfallbasiert ist günstiger, „always on" reagiert ohne Umschaltzeit. Was passt, hängt davon ab, wie empfindlich deine Anwendung auf die Umschaltung reagiert.
Was kostet der DDoS-Schutz?
Bei Managed Systemen nichts extra — dort ist der Schutz enthalten. In der Colocation ist er eine eigene Leistung: Die vorfallbasierte Abwehr kostet 399,00 € netto im Monat je IP-Bereich, mit 100 Gbit/s Schutzbandbreite, dazu 199,00 € netto einmalig für die Einrichtung. Für einen durchgehenden „always on"-Schutz und den Web-DDoS-Schutz rechnen wir nach Schutzbedarf.
Schützt ihr auch verschlüsselten Verkehr?
Ja. Der Web-DDoS-Schutz erkennt und wehrt Angriffe auch auf TLS-verschlüsseltem (HTTPS-)Datenverkehr ab. Eine reine Volumenfilterung sieht diese Angriffe nicht.
Wo wird der Verkehr gereinigt?
Die Reinigung lässt sich auf die EU begrenzen. Für Systeme mit Anforderungen an den Verarbeitungsort ist das die entscheidende Angabe — sag uns, ob sie bei dir gilt, dann richten wir es so ein.
Ersetzt DDoS-Schutz eine Firewall?
Nein. Die DDoS-Abwehr hält Überlast vom Ziel fern, sie prüft aber nicht, was einzelne erlaubte Verbindungen tun. Dafür sind Firewall, Web Application Firewall und Angriffserkennung zuständig. Die Schichten ergänzen einander.
Welche Reaktionszeiten sagt ihr zu?
Überwacht wird rund um die Uhr, an jedem Tag im Jahr. Wie schnell wir eingreifen und über welche Stufen eskaliert wird, steht in deinem Vertrag — eine Zeit, die wir dir nicht zugesagt haben, nennen wir hier nicht.
Zufriedene Kunden

Wegbereiter für digitale Souveränität
-
Inhabergeführt seit 1997
Als inhabergeführter Betreiber mit eigenen Rechenzentren entscheiden wir unabhängig und unterliegen ausschließlich deutschem / EU-Recht.
-
100 % made in Germany
Aus einer Hand: Rechenzentren, Produktentwicklung und Support – komplett in Deutschland für deine digitale Souveränität.
-
24/7/365 Betrieb und Support
Wir sind für dich erreichbar: 24/7/365 Support, in deutscher oder englischer Sprache – mit 24/7 Rechenzentrumszugang für deine Colocation-Infrastruktur.
Gemeinsam finden wir die passende Lösung
Wir nehmen uns Zeit, um deine Anforderungen zu verstehen und passende Lösungen zu entwickeln. Dabei erklären wir auch komplexe technische Sachverhalte verständlich und präzise. Sprich mich gerne direkt an und wir finden eine Lösung.

- Wir melden uns schnellstmöglich bei dir.
- Unverbindlich und kostenfrei.