Firewall, WAF & NGF
Drei Schichten,
ein Regelwerk
Eine Firewall entscheidet, welche Verbindungen überhaupt zustande kommen. Eine Web Application Firewall schützt die Anwendung selbst. Eine Next Generation Firewall verbindet beides und erkennt Angriffe innerhalb erlaubter Verbindungen. Wir richten die Schichten ein, stimmen die Regelwerke aufeinander ab und betreiben sie.
Schutz auf der Anbindungsebene
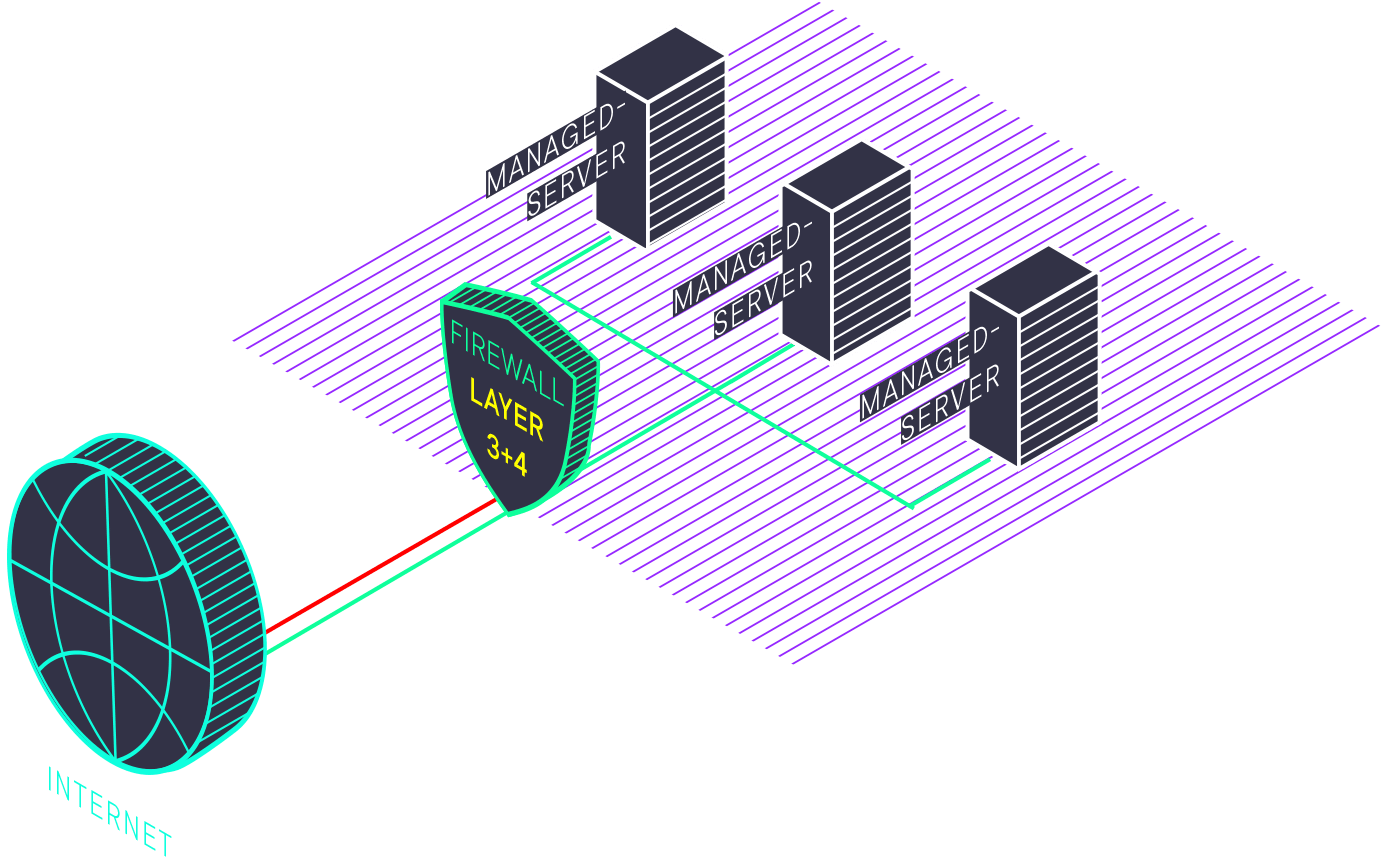
Managed Firewall
Unsere hochverfügbaren Managed-Firewall-Lösungen (Layer 3/4) schützen vor Netzwerkausfällen und externen Zugriffsversuchen. Sie werden nach deinen Sicherheitsanforderungen konfiguriert und arbeiten mit unseren Intrusion-Detection-Systemen zusammen, sodass Netzwerk- und Anwendungsebene gemeinsam abgesichert sind. Auch bislang unbekannte Angriffsmuster können durch die Analyse des ein- und ausgehenden Datenverkehrs erkannt werden.
Schutz auf der Anwendungsebene
Web Application Firewall
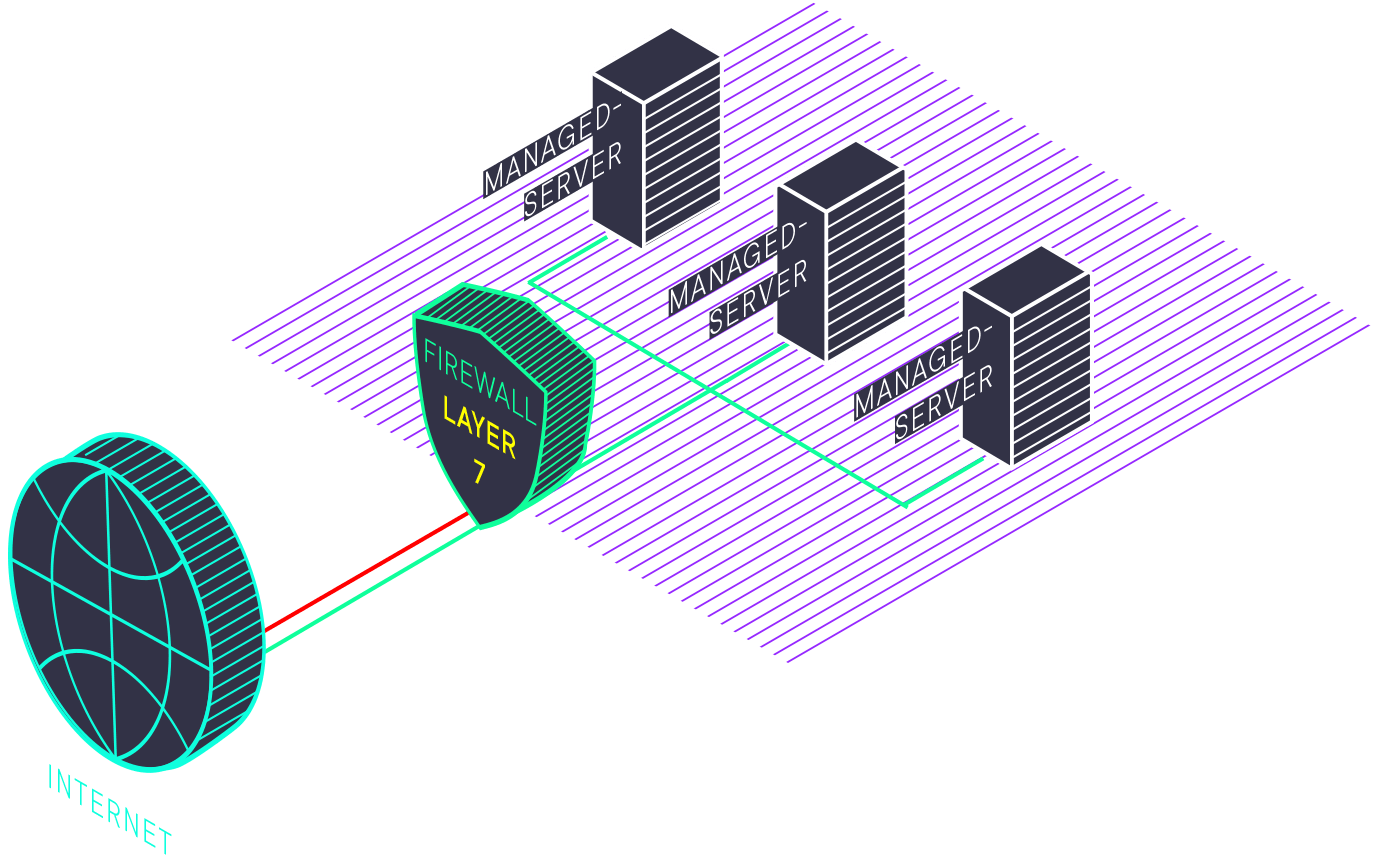
Zero-Day-Exploits, Brute-Force-Attacken, SQL-Injections, DoS-Attacken und andere Bedrohungen deiner Webanwendung lassen sich mit unserer Web Application Firewall (WAF) erkennen und abwehren. Entscheidend ist dabei die individuelle Konfiguration des Regelwerks: Es muss greifen, ohne den Produktivbetrieb zu beeinträchtigen.
Über die OWASP Top 10 hinaus nehmen wir individuelle Einstellungen vor, um auch neuartigen und ungewöhnlichen Angriffsmustern zu begegnen. Die WAF entfaltet ihre Wirkung im Zusammenspiel mit den übrigen Schutzschichten – als Teil eines mehrstufigen Konzepts, nicht als Einzelmaßnahme.
Mehrschichtiger Schutz
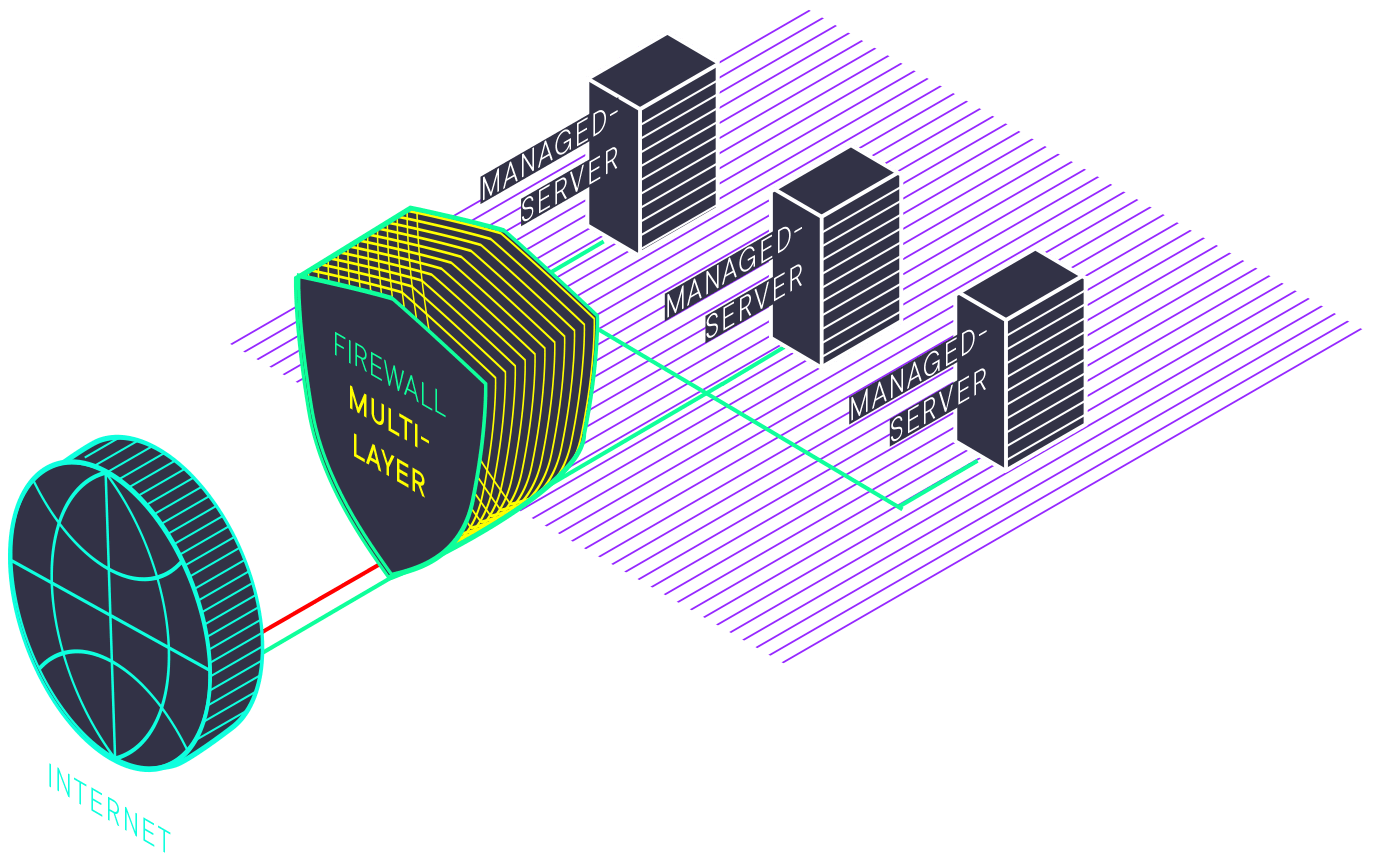
Next Generation Firewall
Angriffstaktiken entwickeln sich weiter; ein wirksamer Schutz braucht deshalb mehrere Schichten.
Firewalls der nächsten Generation (Next Generation Firewalls, NGFW) gehen über herkömmliche Funktionen hinaus und bringen integrierte Intrusion Detection Systeme (IDS) und Intrusion Prevention Systeme (IPS) mit. Diese erkennen Angriffe anhand von Verkehrsverhaltensanalysen, Bedrohungssignaturen und ungewöhnlichen Aktivitäten. NGFWs untersuchen den Netzwerkverkehr auf Anwendungsebene und verbessern so die Filterung von Paketinhalten.
Sie integrieren automatisch aktualisierten Viren- und Malware-Schutz, um Angriffsvektoren zu reduzieren. Sie beschränken die Ausführung von Programmen und überprüfen zugelassene Anwendungen auf Schwachstellen, versteckte Datenverletzungen und Gefahren durch unbekannte Anwendungen. Dadurch wird unnötiger Datenverkehr reduziert und die Bandbreitennutzung optimiert.
Durch rollenbasierten Zugriff und erweiterte Richtlinienkontrolle bieten NGFWs eine granulare Kontrolle über Anwendungen. Der einheitliche Datendurchsatz sorgt dafür, dass der Schutz unabhängig von der Anzahl der aktivierten Schutzdienste gleich bleibt – ohne Geschwindigkeits- oder Qualitätsverlust der Verbindung.
Intrusion Detection und Intrusion Prevention
Was IDS und IPS leisten
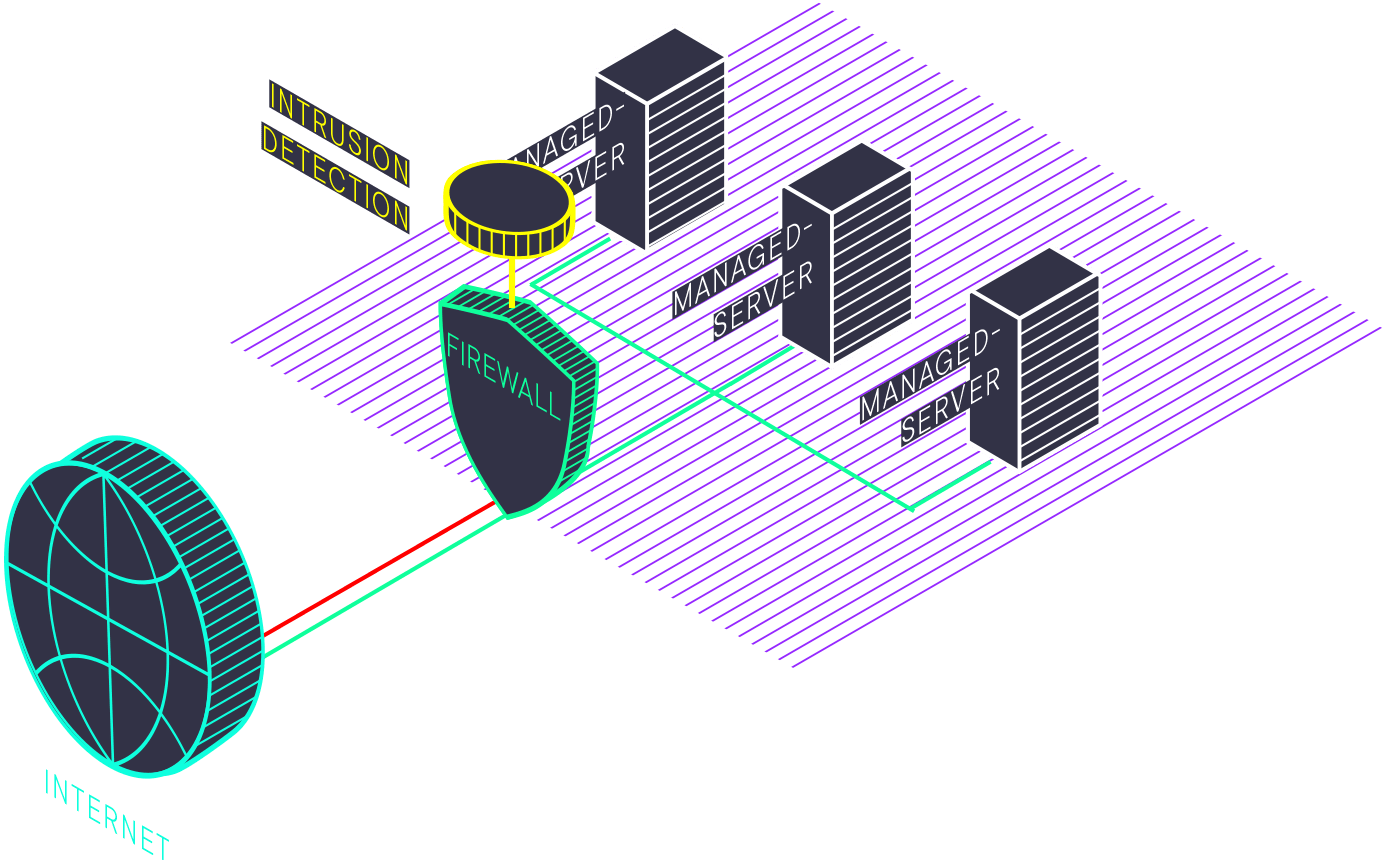
Sichere deine Anwendungen und Systeme mit unseren individuell konfigurierten Intrusion Detection Systemen (IDS). Mit maßgeschneiderten Regelwerken erkennen und blockieren wir Anomalien wie Port-Scans, WSDL-Scans und auffällige Login-Versuche über unser Intrusion Prevention System (IPS). Damit die Erkennung zu deiner Umgebung passt, empfehlen wir, IDS und IPS in ein mehrstufiges Sicherheitskonzept einzubetten: zusammen mit DDoS-Schutz, Web Application Firewall und Next Generation Firewalling.
Der Unterschied
Erkennen ist nicht abwehren
Intrusion Detection (IDS) beobachtet und meldet. Es vergleicht den Verkehr mit Bedrohungssignaturen, wertet Verhaltensmuster aus und schlägt an, wenn etwas vom Normalbild abweicht – ohne selbst einzugreifen.
Intrusion Prevention (IPS) greift ein. Es blockiert die erkannte Verbindung, verwirft die Pakete oder sperrt die Quelle, je nach Regelwerk.
Beides gehört zusammen, und beides braucht Pflege: Ein Regelwerk, das zu scharf eingestellt ist, blockiert echten Verkehr; ein zu weiches lässt Angriffe durch. Deshalb ist die laufende Abstimmung der eigentliche Teil der Arbeit, nicht die Installation.
In unserer Next Generation Firewall sind IDS und IPS integriert – dort erkennen sie Angriffe anhand von Verkehrsverhaltensanalysen, Bedrohungssignaturen und ungewöhnlichen Aktivitäten.
Preise
Was die Managed Firewall kostet
Unsere Managed Firewall basiert auf OPNsense – wahlweise virtuell oder auf dedizierter Appliance. Die Business-Subscription ist enthalten; die Proofpoint-Subscription ergänzt Reputations- und Malware-Filter.
Managed Firewall OPNsense
- Virtuell Full Managed Virtual Firewall inkl. Business Subscription
- 249,00 € / Monat
- Appliance Full Managed Dedicated Firewall inkl. Business Subscription
- 399,00 € / Monat
- Virtuell, inkl. Proofpoint Full Managed Virtual Firewall inkl. Business und Proofpoint Subscription
- 349,00 € / Monat
- Appliance, inkl. Proofpoint Full Managed Dedicated Firewall inkl. Business und Proofpoint Subscription
- 549,00 € / Monat
Einrichtung und weitere Schutzschichten
- Installation / Konfiguration Basisinstallation pro Firewall-Appliance
- 199,00 € einmalig
- Firewall-Cluster Einmalige Basisinstallation pro Cluster
- 349,00 € einmalig
- Web Application Firewall Regelwerk nach Anwendung, über die OWASP Top 10 hinaus
- Auf Anfrage
- Next Generation Firewall Mehrschichtiger Schutz mit integriertem IDS/IPS
- Auf Anfrage
Alle Preise netto zzgl. gesetzlicher Umsatzsteuer, Stand Januar 2026. Was in deinem Fall sinnvoll ist, hängt von Durchsatz, Anwendungen und Schutzbedarf ab – das klären wir im Gespräch.
Passt dazu
Die Schichten daneben
IDS & IPS
Angriffe, die über erlaubte Verbindungen laufen, erkennt und blockiert ein Intrusion Detection und Prevention System.
Zu IDS & IPSDDoS-Protection
Überlastangriffe filtern wir vor deiner Firewall heraus – vorfallbasiert oder dauerhaft.
Zu DDoS-ProtectionLoadbalancing
Unsere Loadbalancing-Lösungen bringen Lastverteilung und Firewall-Schutz in einem System zusammen.
Zu LoadbalancingHäufige Fragen zur Managed Firewall
Was ist eine Managed Firewall?
Eine Firewall, die wir für dich einrichten, konfigurieren und betreiben. Du legst mit uns fest, was erlaubt sein soll; wir setzen es um, überwachen den Betrieb, pflegen die Regeln und reagieren auf Störungen. Die Systeme sind hochverfügbar ausgelegt und stehen in unseren Rechenzentren in Deutschland.
Was ist der Unterschied zwischen Firewall, WAF und NGF?
Eine klassische Firewall filtert auf Netzwerkebene (Layer 3/4) – sie entscheidet, welche Verbindungen überhaupt zustande kommen. Eine Web Application Firewall schützt die Anwendung selbst und erkennt Angriffe wie SQL-Injection oder Brute-Force-Versuche, die über erlaubte Verbindungen laufen. Eine Next Generation Firewall verbindet beides und ergänzt Angriffserkennung und -abwehr (IDS/IPS) sowie eine Prüfung des Verkehrs auf Anwendungsebene.
Welche Plattform setzt ihr ein?
Für die Managed Firewall OPNsense, wahlweise virtuell oder auf dedizierter Appliance: Die Business-Subscription ist enthalten, die Proofpoint-Subscription lässt sich ergänzen, und für höhere Verfügbarkeitsanforderungen richten wir ein Cluster ein. Web Application Firewall und Next Generation Firewall laufen auf jeweils eigenen, vorgeschalteten Systemen — welche das sind, besprechen wir im Gespräch. Die drei greifen auf verschiedenen Ebenen und ersetzen einander nicht.
Reicht die WAF allein?
Sie deckt die Anwendungsebene ab – aber nur diese. Angriffe auf die Netzwerkebene und Überlastangriffe laufen an ihr vorbei. Deshalb kombinieren wir die WAF mit Firewall, Angriffserkennung und DDoS-Abwehr zu einem mehrstufigen Konzept.
Wer pflegt die Regelwerke?
Wir. Das Regelwerk entsteht zu Beginn gemeinsam mit dir und wird danach von uns gepflegt: Aktualisierungen, neue Signaturen, Anpassungen an Änderungen in deiner Anwendung. Änderungswünsche gibst du an uns, wir setzen sie um.
Kann die Firewall auch Systeme schützen, die nicht bei kyberio stehen?
Das hängt davon ab, wie deine Systeme angebunden sind. Sag uns, wo sie heute stehen und wie der Verkehr dorthin läuft – dann sehen wir uns an, ob und wie sich eine Managed Firewall davorsetzen lässt.
Wie erfahren wir von einer Erkennung?
Auf drei Wegen, gestaffelt nach Dringlichkeit. Jede Erkennung läuft zunächst als Alarm in unsere Überwachung. Was Handlungsbedarf bedeutet, wird als Ticket eröffnet und dir gemeldet — dort steht, was erkannt wurde und was wir getan haben. Dazu bekommst du turnusmäßig einen Bericht über die Erkennungen im Zeitraum; der zeigt auch das, was einzeln keine Meldung wert war, in der Summe aber etwas aussagt. In welcher Frist wir bei welcher Stufe eingreifen, steht in deinem Vertrag.
Welche Reaktionszeiten sagt ihr zu?
Überwacht wird rund um die Uhr, an jedem Tag im Jahr. Wie schnell wir eingreifen und über welche Stufen eskaliert wird, steht in deinem Vertrag — eine Zeit, die wir dir nicht zugesagt haben, nennen wir hier nicht.
Wie schnell wird eine Regel geändert?
Überwacht wird rund um die Uhr, an jedem Tag im Jahr. Wie schnell wir eine Änderung am Regelwerk umsetzen und über welche Stufen eskaliert wird, steht in deinem Vertrag — eine Frist, die wir dir nicht zugesagt haben, nennen wir hier nicht.
Zufriedene Kunden

Wegbereiter für digitale Souveränität
-
Inhabergeführt seit 1997
Als inhabergeführter Betreiber mit eigenen Rechenzentren entscheiden wir unabhängig und unterliegen ausschließlich deutschem / EU-Recht.
-
100 % made in Germany
Aus einer Hand: Rechenzentren, Produktentwicklung und Support – komplett in Deutschland für deine digitale Souveränität.
-
24/7/365 Betrieb und Support
Wir sind für dich erreichbar: 24/7/365 Support, in deutscher oder englischer Sprache – mit 24/7 Rechenzentrumszugang für deine Colocation-Infrastruktur.
Gemeinsam finden wir die passende Lösung
Wir nehmen uns Zeit, um deine Anforderungen zu verstehen und passende Lösungen zu entwickeln. Dabei erklären wir auch komplexe technische Sachverhalte verständlich und präzise. Sprich mich gerne direkt an und wir finden eine Lösung.

- Wir melden uns schnellstmöglich bei dir.
- Unverbindlich und kostenfrei.