VPN
Ein Tunnel, der
vollständig gemanagt ist
Wer aus dem Homeoffice, von unterwegs oder von einem zweiten Standort auf Unternehmensanwendungen zugreift, braucht einen Weg, der verschlüsselt und kontrolliert ist. Wir richten die Gateways ein, verwalten die Zugänge und betreiben die Verbindungen.
Verschlüsselter Zugang
Managed VPN
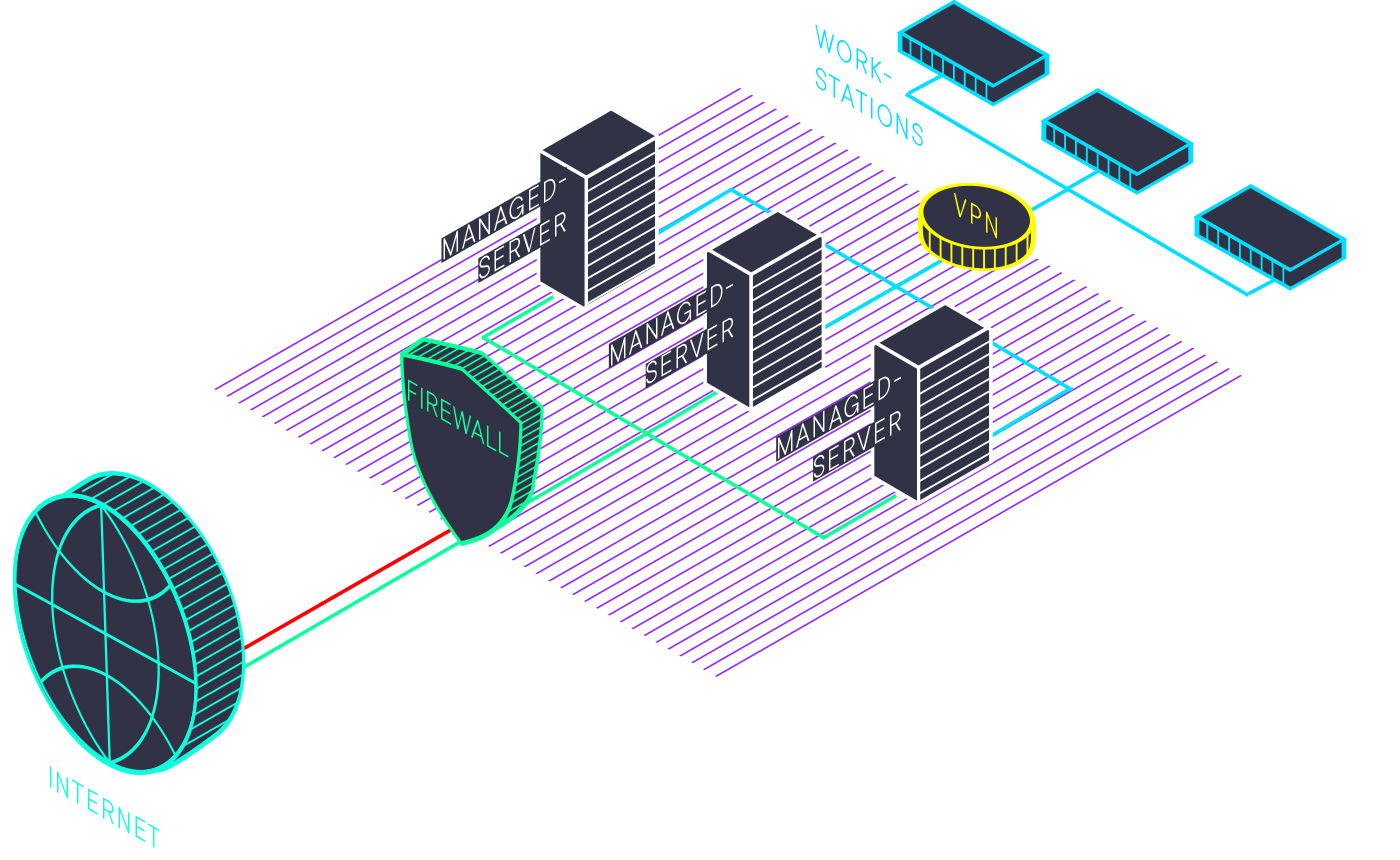
Schütze den Zugriff auf deine Systeme in unserem Rechenzentrum durch den Einsatz unserer VPN-Gateways auf Basis von IPsec und OpenVPN. Mit diesen Gateways gewährleisten wir einen gesicherten administrativen Zugriff auf die im Rechenzentrum betriebenen Unternehmensanwendungen.
Darüber hinaus ermöglichen wir den sicheren Betrieb von Remote-Arbeitsplätzen für deine Mitarbeiterinnen und Mitarbeiter über von uns vollständig gemanagte VPN-Verbindungen. So lassen sich Anwendungen an verschiedenen Standorten verschlüsselt miteinander verbinden und erreichen.
Für den Zugriff auf das VPN bieten wir verschiedene Sicherheitsmechanismen an, darunter die Verwendung von Sicherheitszertifikaten sowie zusätzliche Funktionen wie Multi-Faktor-Authentifizierung (MFA) und die Integration von LDAP oder Active Directory für eine zentrale Benutzerverwaltung.
Einsatzfälle
Wofür ein Managed VPN gebraucht wird
Fernzugriff
Mitarbeiterinnen und Mitarbeiter erreichen Unternehmensanwendungen von zu Hause oder unterwegs über eine verschlüsselte Verbindung.
Standortkopplung
Zwei oder mehr Standorte werden über feste Tunnel verbunden, sodass Anwendungen standortübergreifend erreichbar bleiben.
Administrativer Zugriff
Administration läuft nicht über das offene Internet, sondern über einen kontrollierten, protokollierbaren Weg.
Zentrale Benutzerverwaltung
Zugänge hängen an LDAP oder Active Directory. Wer das Unternehmen verlässt, verliert den Zugang an einer Stelle.
Technik
Worauf das VPN aufsetzt
Wir betreiben die Gateways auf Basis von IPsec und OpenVPN. Welches Protokoll passt, hängt von den Gegenstellen ab: IPsec ist im Netzwerkumfeld verbreitet und koppelt Standorte zuverlässig, OpenVPN ist bei Einzelzugängen auf unterschiedlichen Betriebssystemen flexibler.
Die Authentifizierung läuft über Sicherheitszertifikate, auf Wunsch zusätzlich über Multi-Faktor-Authentifizierung. Die Benutzerverwaltung binden wir an dein bestehendes Verzeichnis an, statt eine zweite Benutzerdatenbank zu pflegen.
- IPsec und OpenVPN
- Sicherheitszertifikate
- Multi-Faktor-Authentifizierung (MFA)
- LDAP- oder Active-Directory-Anbindung
- Site-to-Site und Einzelzugänge
- Betrieb und Pflege durch kyberio
Häufige Fragen zum Managed VPN
Was heißt „managed" beim VPN?
Wir richten die Gateways ein, konfigurieren die Tunnel, verwalten Zertifikate und Zugänge, pflegen die Aktualisierungen und betreiben die Verbindungen. Du musst weder Gateway-Software noch Zertifikatslaufzeiten im Blick behalten.
IPsec oder OpenVPN?
Beides ist möglich. IPsec ist im Netzwerkumfeld verbreitet und eignet sich gut für die feste Kopplung von Standorten. OpenVPN ist bei Einzelzugängen über verschiedene Betriebssysteme flexibler. Welche Variante passt, hängt von deinen Gegenstellen und Endgeräten ab.
Gibt es Multi-Faktor-Authentifizierung?
Ja. Neben Sicherheitszertifikaten lässt sich eine Multi-Faktor-Authentifizierung einrichten. Zusätzlich binden wir LDAP oder Active Directory an, sodass Zugänge zentral vergeben und entzogen werden.
Kann ich damit mehrere Standorte verbinden?
Ja. Über Site-to-Site-Verbindungen lassen sich Anwendungen an verschiedenen Standorten verschlüsselt miteinander verbinden und erreichen.
Auf welchen Systemen laufen die Gateways?
Das hängt am Zuschnitt. Bei überschaubaren Aufstellungen ist das VPN eine Funktion der Managed Firewall — Regeln und Tunnel liegen dann an derselben Stelle, was die Sache übersichtlich hält. Wo viele Tunnel oder viel Durchsatz zusammenkommen, setzen wir eigene Gateways davor, damit sich Firewall und VPN nicht gegenseitig ausbremsen. Was in deinem Fall passt, rechnen wir vorher durch.
Bietet ihr Zero Trust Network Access an?
Nicht als Produkt. Was wir betreiben, ist klassisches VPN nach IPsec und OpenVPN — mit Multi-Faktor-Authentifizierung, Zertifikaten und zentral vergebenen Zugängen. Einzelne Prinzipien aus dem Zero-Trust-Denken lassen sich damit umsetzen, etwa die Anmeldung über Keycloak und getrennte Zugänge je Anwendung. Ein ZTNA-Produkt, das jede Verbindung einzeln prüft, ist das aber nicht — und wir nennen es auch nicht so.
Welche Reaktionszeiten sagt ihr zu?
Überwacht wird rund um die Uhr, an jedem Tag im Jahr. Wie schnell wir eingreifen und über welche Stufen eskaliert wird, steht in deinem Vertrag — eine Zeit, die wir dir nicht zugesagt haben, nennen wir hier nicht.
Zufriedene Kunden

Wegbereiter für digitale Souveränität
-
Inhabergeführt seit 1997
Als inhabergeführter Betreiber mit eigenen Rechenzentren entscheiden wir unabhängig und unterliegen ausschließlich deutschem / EU-Recht.
-
100 % made in Germany
Aus einer Hand: Rechenzentren, Produktentwicklung und Support – komplett in Deutschland für deine digitale Souveränität.
-
24/7/365 Betrieb und Support
Wir sind für dich erreichbar: 24/7/365 Support, in deutscher oder englischer Sprache – mit 24/7 Rechenzentrumszugang für deine Colocation-Infrastruktur.
Gemeinsam finden wir die passende Lösung
Wir nehmen uns Zeit, um deine Anforderungen zu verstehen und passende Lösungen zu entwickeln. Dabei erklären wir auch komplexe technische Sachverhalte verständlich und präzise. Sprich mich gerne direkt an und wir finden eine Lösung.

- Wir melden uns schnellstmöglich bei dir.
- Unverbindlich und kostenfrei.