Webcluster
Individuelle
Cluster-Lösungen
Eine Cluster-Plattform kann auf dedizierter physischer Hardware laufen, in einer skalierbaren virtualisierten Umgebung in unserer Public Cloud, als Private Cloud oder im Mischbetrieb als Hybrid Cloud. Welche Form die richtige ist, ergibt sich aus deinem Anforderungsprofil.
Wann ein Cluster anfängt, sich zu lohnen
Ein einzelner Server ist der einfachste Fall — und der, bei dem jeder Ausfall sofort sichtbar wird. Ein Cluster verteilt die Arbeit auf mehrere Systeme und nimmt nacheinander die Stellen heraus, an denen ein einzelner Defekt alles anhält.
Das geht nicht in einem Schritt. Die fünf Stufen unten beschreiben, was jeweils dazukommt und was damit abgesichert ist. Die letzte Stufe verteilt die Umgebung über mehrere Rechenzentren — dafür haben wir eigene Standorte in Hannover, Wolfsburg und Frankfurt, mit mehr als 80 beziehungsweise mehr als 250 Kilometern Abstand und drei Verfügbarkeitszonen in Hannover.
- Web- und Datenbankschicht trennen
- Last auf mehrere Systeme verteilen
- Einzelne Ausfallstellen beseitigen
- Über mehrere Standorte verteilen
- Betrieb nach vereinbartem SLA
Fünf Beispielszenarien
Fünf Stufen zur Hochverfügbarkeit
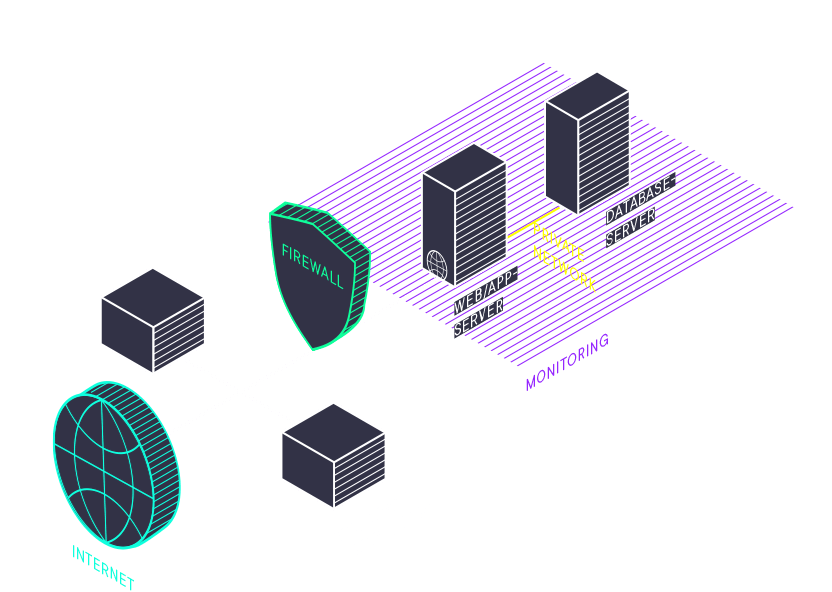
Separate Web- und DB-Server
Web- beziehungsweise Applikationsserver und Datenbankserver laufen getrennt. Die beiden Schichten stören sich nicht mehr gegenseitig bei der Last, und jede lässt sich für ihre Aufgabe auslegen.
- 1 × Web- / Applikationsserver
- 1 × Datenbankserver
- 1 × Firewall
- Backup (optional)
- Interner Switch (optional)
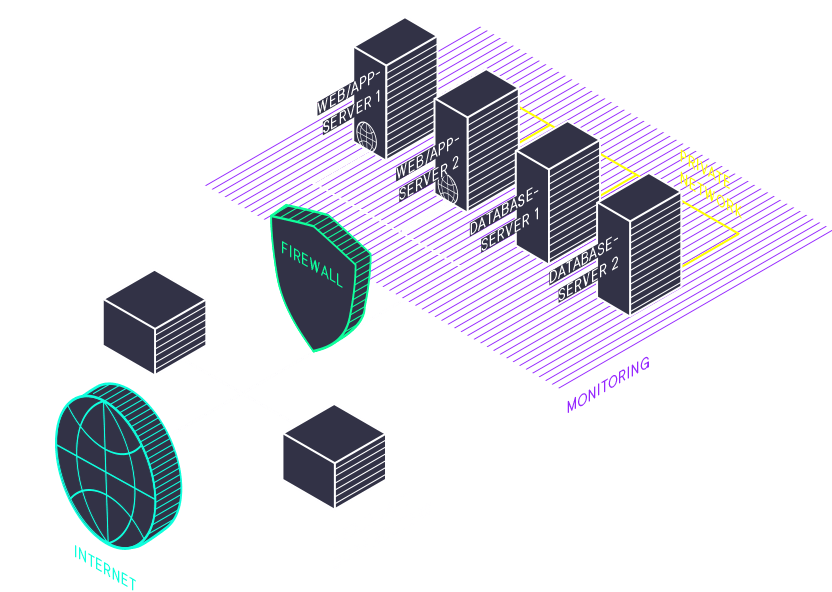
Mehrere Web- und Datenbankserver
Jede Schicht steht doppelt. Fällt ein System aus, arbeitet das zweite weiter — und bei wachsender Last teilt sich die Arbeit auf.
- 2 × Web- / Applikationsserver
- 2 × Datenbankserver
- 1 × Firewall
- Backup (optional)
- Interner Switch (optional)
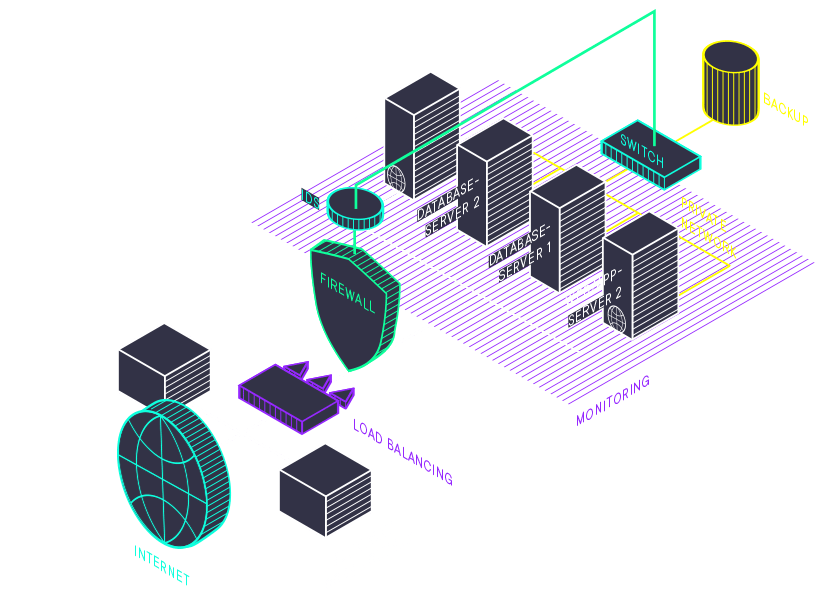
Loadbalancing und Überwachung des Datenverkehrs
Ein Loadbalancer verteilt die Anfragen auf die Web- und Applikationsserver, ein IDS sieht sich den Datenverkehr an. Wie Loadbalancing als eigene Leistung aussieht, steht unter Loadbalancing.
- 2 × Web- / Applikationsserver
- 2 × Datenbankserver
- 1 × Firewall
- Hardware-Loadbalancing für die Web- / Applikationsserver
- IDS / IPS und WAF (optional)
- Backup (optional)
- Interner Switch (optional)
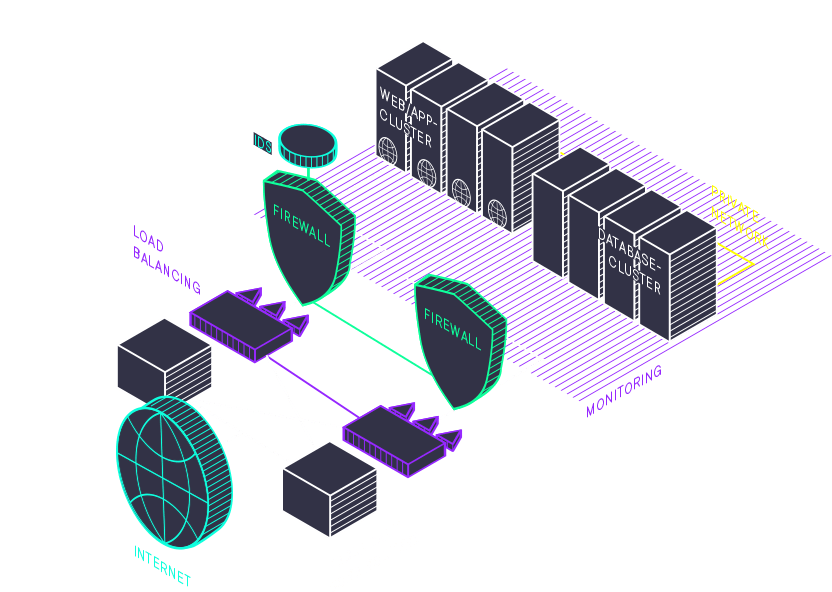
Redundanz und Clustering
Jede Komponente steht doppelt — Firewalls, Loadbalancer, Switche. Ziel dieser Stufe ist, dass kein einzelnes Gerät die Umgebung anhalten kann.
- „n" × Web- / Applikationsserver
- „n" × Datenbankserver
- Redundante Firewalls
- Redundante Hardware-Lastverteilung über mehrere Web- / Applikationsserver
- Redundante managed Switche (optional)
- IDS / IPS und WAF (optional)
- Backup (optional)
Georedundanz über mehrere Standorte
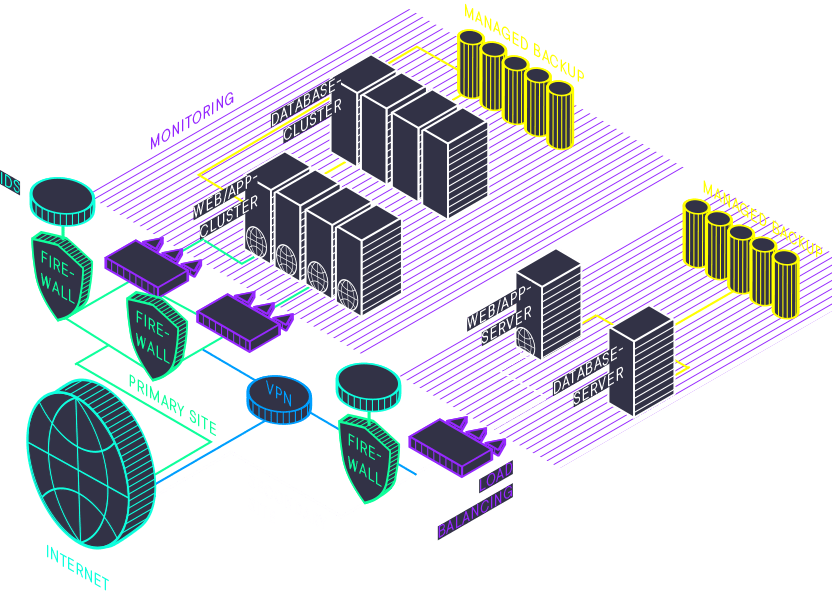
Die Umgebung wird über zwei Standorte verteilt und über VPN verbunden — für Desaster-Recovery, für Failover-Betrieb oder für beides. Unsere eigenen Rechenzentren stehen in Hannover, Wolfsburg und Frankfurt; Hannover hat drei Verfügbarkeitszonen, die Standorte liegen mehr als 80 beziehungsweise mehr als 250 Kilometer auseinander.
Über strategische Kooperationen mit internationalen Partnern lässt sich die Verteilung auch über Deutschland hinaus aufbauen.
- Primärstandort mit Web-/App-Cluster und Datenbank-Cluster
- Zweiter Standort mit Web- und Datenbankserver
- Verbindung über VPN
- Managed Backup an beiden Standorten
- Monitoring über beide Standorte
So gehen wir vor
Von der Anforderung zur laufenden Umgebung
Wir ermitteln mit dir die Server-Umgebung, die deinem Anforderungsprofil entspricht — und bleiben danach dabei.
-
1
Anforderungsermittlung
Wir analysieren gemeinsam mit dir die Anforderungen deiner Server-Umgebung, um eine auf dein Anforderungsprofil zugeschnittene Lösung zu entwickeln.
-
2
Pflichtenheft erstellen
In Übereinstimmung mit deinen Zielen wird die Lösung unter Berücksichtigung von Zeitplanung und Budget im Pflichtenheft konkretisiert.
-
3
Umsetzungsphase
Die Implementierung erfolgt innerhalb der definierten Meilensteine. Die bereitgestellte Umgebung nimmst du ab.
-
4
Fortlaufende Pflege
Die Cluster-Lösung wird gemäß individuell festgelegter SLA und Wartungsvereinbarung kontinuierlich gepflegt und bei Bedarf skaliert.
Womit ein Cluster zusammenarbeitet
Loadbalancing
Ab Stufe 3 verteilt ein Loadbalancer die Anfragen. Als eigene Leistung mit eigener Appliance beschrieben.
MehrGSLB
Wenn die Verteilung nicht innerhalb eines Standorts, sondern zwischen Standorten stattfinden soll, arbeitet sie auf DNS-Ebene.
MehrBackup und Desaster-Recovery
Stufe 5 ist eine Desaster-Recovery-Architektur. Sicherung, Wiederherstellung und der regelmäßige Test gehören dazu.
MehrDie Server darunter
Welcher Servertyp die Knoten bildet — dediziert, virtuell oder Hosting-Plattform — steht auf der Webserver-Seite.
MehrHäufige Fragen zum Webcluster
Muss ich gleich auf Stufe 5 anfangen?
Nein. Die Stufen bauen aufeinander auf, und der übliche Weg ist, die Stufe zu bauen, die das aktuelle Risiko abdeckt, und die Umgebung so anzulegen, dass die nächste Stufe später möglich bleibt. Welche das ist, klären wir in der Anforderungsermittlung.
Läuft ein Cluster auf physischer Hardware oder virtuell?
Beides ist möglich — auf dedizierter physischer Hardware, in einer skalierbaren virtualisierten Umgebung in unserer Public Cloud, als Private Cloud oder im Mischbetrieb als Hybrid Cloud.
Wie weit liegen die Standorte auseinander?
Unsere Rechenzentren stehen in Hannover, Wolfsburg und Frankfurt; die Abstände betragen mehr als 80 beziehungsweise mehr als 250 Kilometer. In Hannover gibt es zusätzlich drei Verfügbarkeitszonen. Alle Standorte sind nach ISO 27001 auf Basis BSI IT-Grundschutz zertifiziert (BSI-IGZ-0552-2023).
Wer betreibt den Cluster nach der Inbetriebnahme?
Wir. Die Umgebung wird gemäß der vereinbarten SLA und Wartungsvereinbarung gepflegt, überwacht und bei Bedarf skaliert. Welche Service-Level gelten, wird im Vertrag festgelegt.
Welche Reaktionszeiten sagt ihr zu?
Überwacht wird rund um die Uhr, an jedem Tag im Jahr. Wie schnell wir eingreifen und über welche Stufen eskaliert wird, steht in deinem Vertrag — eine Zeit, die wir dir nicht zugesagt haben, nennen wir hier nicht.
Wegbereiter für digitale Souveränität
-
Inhabergeführt seit 1997
Als inhabergeführter Betreiber mit eigenen Rechenzentren entscheiden wir unabhängig und unterliegen ausschließlich deutschem / EU-Recht.
-
100 % made in Germany
Aus einer Hand: Rechenzentren, Produktentwicklung und Support – komplett in Deutschland für deine digitale Souveränität.
-
24/7/365 Betrieb und Support
Wir sind für dich erreichbar: 24/7/365 Support, in deutscher oder englischer Sprache – mit 24/7 Rechenzentrumszugang für deine Colocation-Infrastruktur.
Welche Stufe braucht deine Anwendung?
Erzähl uns, was ausfallen darf und was nicht — den Rest rechnen wir durch.

- Wir melden uns schnellstmöglich bei dir.
- Unverbindlich und kostenfrei.